Headline.co.id ~ Gangguan Microsoft 365 yang terjadi secara global sejak Kamis (12/11/2026) membuat pengguna di berbagai wilayah kesulitan mengakses sejumlah layanan dan meningkatkan risiko penipuan siber. Pelaku dapat memanfaatkan situasi tersebut dengan menyamar sebagai Microsoft atau tim teknologi informasi (TI) untuk mencuri kredensial dan mengambil alih akun. Dalam Security Advisory ID-SIRTII/CC yang diterima Jumat (13/11/2026), pengguna dan pengelola sistem elektronik diimbau meningkatkan kewaspadaan. Gangguan dipicu kelebihan beban pada salah satu proses inti server, bukan aktivitas berbahaya, menurut keterangan dalam advisory Microsoft.
Gangguan Microsoft 365 bermula dari beban server
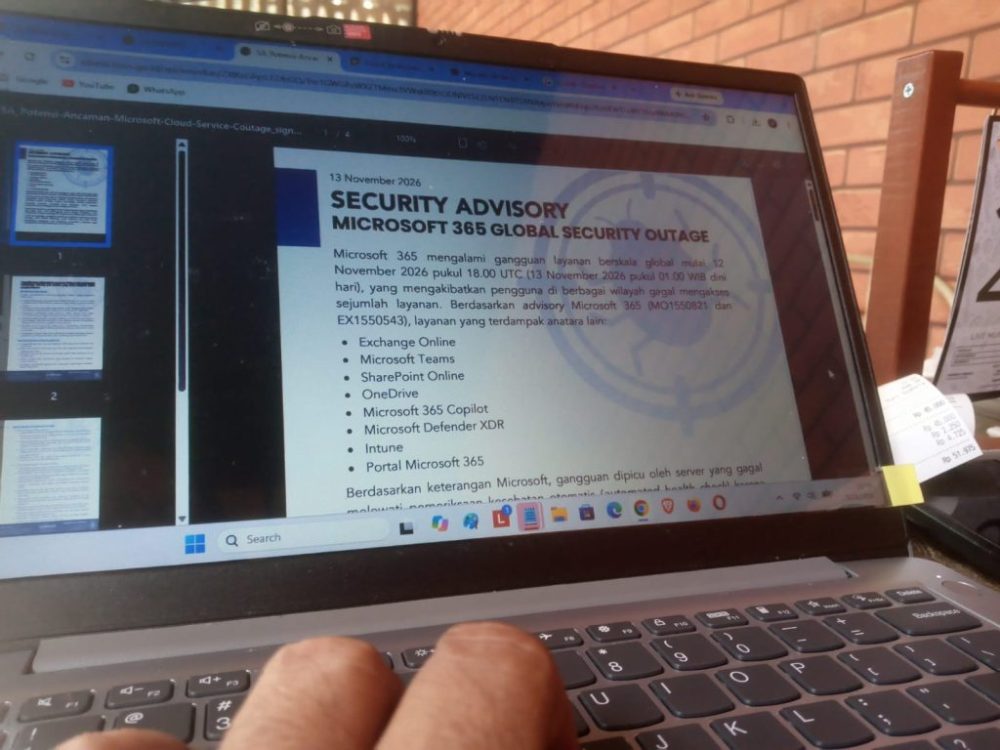
Advisory ID-SIRTII/CC menyebut gangguan Microsoft 365 mulai terjadi pada Kamis pukul 18.00 UTC atau Jumat pukul 01.00 WIB. Insiden tersebut berdampak pada akses Exchange Online, Microsoft Teams, SharePoint Online, OneDrive, Microsoft 365 Copilot, Microsoft Defender XDR, Intune, dan portal Microsoft 365.
Berdasarkan advisory Microsoft bernomor MO1550821 dan EX1550543, server gagal melewati pemeriksaan kesehatan otomatis atau automated health check setelah salah satu proses inti mengalami kelebihan beban. Microsoft menyatakan tidak menemukan indikasi aktivitas berbahaya sebagai penyebab gangguan.
Konten ini adalah Iklan dari Platform MGID. Headline.co.id tidak terkait dengan materi konten ini.
Pemulihan dilakukan bertahap dengan memvalidasi metode pemeriksaan kesehatan alternatif dan mengaktifkan kembali server terdampak. Microsoft juga meninjau kemungkinan mengembalikan perubahan konfigurasi terbaru.
Meski penyebabnya merupakan persoalan teknis, pengguna yang kesulitan mengakses layanan email dan kolaborasi dapat menjadi sasaran penipuan. Saat mencari informasi pemulihan, mereka berisiko menerima pesan yang meminta mengeklik tautan, memasukkan informasi akun, atau menyetujui autentikasi dengan alasan memulihkan layanan.
Phishing dan modus penyamaran mengincar pengguna
Pelaku dapat mengirim email yang mengatasnamakan Microsoft atau tim TI, misalnya dengan meminta verifikasi akun, pengaturan ulang kata sandi, atau pemulihan akses. Tautan dalam pesan tersebut bisa mengarah ke halaman login tiruan yang menyerupai portal Microsoft 365, Outlook, maupun halaman status layanan untuk mencuri kredensial, termasuk kode autentikasi multifaktor (MFA).
Modus lain yang perlu diwaspadai ialah MFA fatigue, yaitu pengiriman permintaan persetujuan autentikasi berulang kali agar pengguna akhirnya menyetujui permintaan yang tidak mereka ajukan. Pelaku juga dapat meminta korban mendaftarkan ulang perangkat autentikasi dengan dalih gangguan layanan.
Penipuan dapat berlangsung melalui telepon atau pesan singkat. Dalam modus vishing dan smishing, pelaku berpura-pura menjadi petugas layanan bantuan Microsoft untuk membujuk korban menyerahkan kredensial atau memasang aplikasi akses jarak jauh.
Gangguan pengiriman email juga berpotensi dimanfaatkan dalam serangan Business Email Compromise (BEC). Pelaku dapat menyisipkan instruksi pembayaran atau perubahan data transaksi yang mendesak. Sementara itu, lampiran maupun tautan yang dikemas sebagai panduan pemulihan, pembaruan Outlook, atau aplikasi pengganti sementara dapat digunakan untuk menyebarkan malware.
Jika berhasil, serangan tersebut dapat menyebabkan pengambilalihan akun, akses tidak sah ke email dan dokumen organisasi di layanan cloud, serta pencurian informasi penting. Dampak lainnya meliputi kerugian finansial akibat manipulasi transaksi, infeksi malware atau ransomware, dan terganggunya operasional organisasi.
Langkah pengguna dan administrator mencegah peretasan
Pengguna diminta memeriksa informasi gangguan melalui kanal resmi Microsoft, status.cloud.microsoft, atau pengumuman tim TI internal. Mereka juga diimbau tidak mengeklik tautan atau membuka lampiran dari pesan yang tidak terduga. Untuk mengakses layanan, alamat portal resmi sebaiknya diketik langsung di peramban.
Kredensial dan kode MFA tidak boleh dimasukkan pada halaman yang dibuka melalui tautan email. Permintaan persetujuan autentikasi yang tidak dikenali harus ditolak. Jika menemukan pesan mencurigakan, pengguna perlu melaporkannya kepada tim TI atau petugas keamanan sebelum menindaklanjutinya.
Administrator disarankan menerapkan MFA yang tahan terhadap phishing, seperti FIDO2 atau passkey, serta memperketat penyaringan email. Pengelola sistem juga perlu memastikan SPF, DKIM, dan DMARC berjalan dengan benar untuk mengantisipasi phishing dan pemalsuan identitas pengirim.
Langkah lain yang dianjurkan mencakup pemblokiran domain dan URL mencurigakan yang meniru identitas Microsoft, serta pemantauan pendaftaran domain yang menyerupai identitas organisasi. Administrator perlu memeriksa log autentikasi secara berkala untuk mendeteksi login tidak wajar, peningkatan kegagalan login, dan permintaan persetujuan MFA yang mencurigakan.
Jika ada indikasi akun disusupi, administrator perlu segera mengatur ulang kredensial dan mencabut sesi serta token akses terkait. Organisasi juga perlu menyiapkan prosedur respons insiden phishing, termasuk penahanan ancaman dan pemulihan akun, serta saluran komunikasi dan kolaborasi alternatif agar operasional tetap berjalan ketika layanan digital terganggu.
Dukung jurnalis Headline.co.id secara gratis Atau Berkontribusi Traktir KopiUntuk pengembangan Headline Media
Gambar tidak dapat dimuat.